
Keamanan Akun & Privasi: Praktik Aman Saat Akses Informasi Slot
Di Sukabet365, kita sering membahas game slot, data RTP, dan cara membaca fitur dengan kepala dingin. Tapi sebelum itu, ada “level tutorial” yang tidak kalah penting: keamanan akun dan privasi saat kamu mengakses informasi slot. Banyak orang merasa aman karena “cuma baca-baca”, padahal ancaman seperti phishing dan situs tiruan justru menarget kebiasaan harian yang kelihatan sepele—klik tautan, simpan sandi di browser, atau chat di komunitas.
1) Ancaman umum: phishing, situs tiruan, dan tautan login mirror palsu
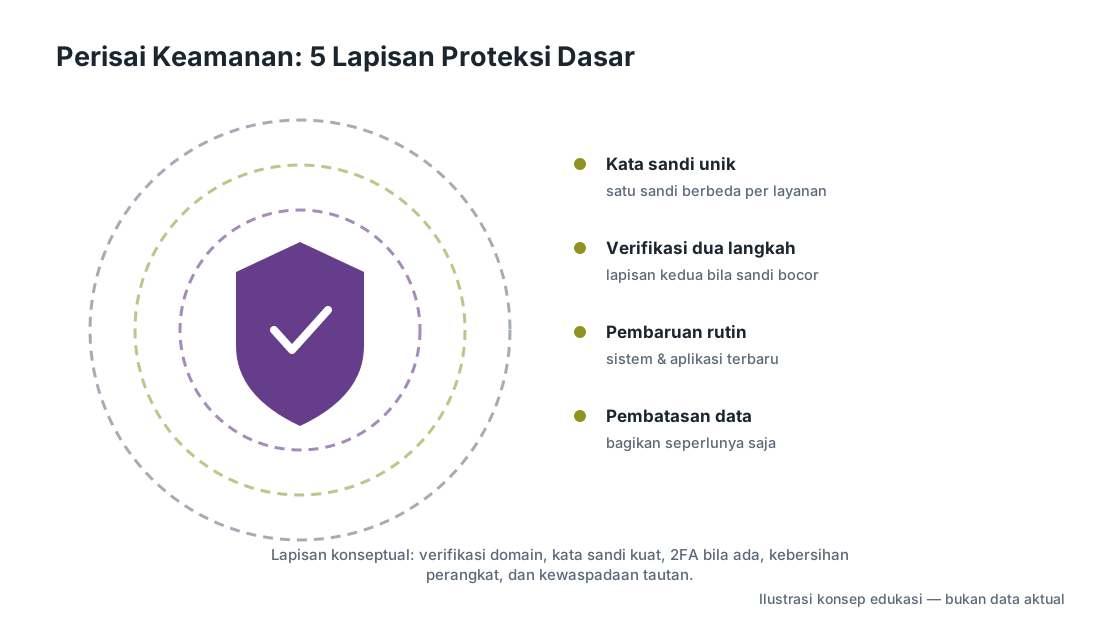
Ancaman paling sering bukan soal game-nya, melainkan cara orang diarahkan ke halaman palsu. Polanya mirip: kamu dapat pesan “info RTP terbaru”, “update event”, atau “klaim bonus”, lalu diminta login. Begitu kamu masukin kredensial, datamu “dipanen” dan dipakai untuk ambil alih akun atau menyebar penipuan lagi.
Pola yang paling sering dipakai penipu
- Mengatasnamakan “admin komunitas” atau “CS” lalu minta verifikasi akun lewat tautan.
- Mengirim tautan yang tampak mirip situs asli (ejaan brand digeser sedikit, atau subhalaman palsu).
- Memakai kata-kata mendesak: “akun dibekukan”, “tinggal 5 menit”, “segera konfirmasi”.
- Mengarahkan ke “mirror login” palsu dengan tampilan yang meniru halaman login populer.
Kalau kamu membaca panduan atau data, biasakan mulai dari halaman yang kamu percaya dan konsisten. Untuk navigasi aman, balik dulu ke beranda Sukabet365 — portal info slot & RTP versi Sukabet365 lalu lanjut ke topik yang kamu cari. Ini sederhana, tapi mengurangi peluang nyasar ke tautan random dari grup.
Tambahan konteks: penipu juga suka memelintir istilah teknis supaya kelihatan meyakinkan. Kalau kamu ketemu klaim aneh soal simbol/fitur tertentu, cek dulu penjelasan istilahnya, misalnya di Scatter Hitam dan cara verifikasi istilah yang sering disalahpahami.
2) Kebiasaan aman di perangkat: update, browser, dan izin aplikasi
Keamanan bukan cuma soal “jangan klik link”, tapi juga kebiasaan perangkat yang rapi. Banyak pembajakan akun dimulai dari perangkat yang ketinggalan update, browser penuh ekstensi meragukan, atau aplikasi yang minta izin berlebihan.
Checklist cepat: perangkat lebih siap, risiko lebih kecil
- Update sistem operasi dan browser secara rutin; patch keamanan sering menutup celah yang umum dieksploitasi.
- Batasi ekstensi browser; uninstall yang tidak jelas fungsinya atau minta akses “baca semua data situs”.
- Pakai profil browser terpisah untuk aktivitas sensitif (misalnya akun email utama) supaya cookie dan sesi tidak campur.
- Hindari instal aplikasi “alat bantu” yang menjanjikan analisis otomatis; fokus ke sumber edukasi dan data yang jelas.
Soal izin aplikasi: kalau ada aplikasi/alat yang minta akses ke SMS, kontak, atau notifikasi “demi verifikasi”, anggap itu lampu merah. Untuk konsumsi informasi, idealnya kamu cukup memakai browser dan sumber artikel yang jelas.
3) Kata sandi & autentikasi: standar minimum yang disarankan
Banyak orang masih pakai satu kata sandi untuk banyak akun. Ini berbahaya: kalau satu layanan bocor, akun lain ikut jadi target (credential stuffing). Standar minimum sebaiknya dibuat “sedikit merepotkan” di awal, tapi menyelamatkan banyak hal di belakang.
Standar minimum yang realistis untuk pemula
- Gunakan kata sandi panjang (lebih baik frasa) dan unik untuk tiap akun penting (email, akun komunitas, media sosial).
- Pakai password manager yang tepercaya agar kamu tidak perlu menghafal semuanya.
- Aktifkan autentikasi dua langkah (2FA) untuk email dan akun utama; prioritaskan aplikasi autentikator dibanding OTP SMS jika tersedia.
- Hindari menyimpan kata sandi di perangkat bersama (warnet/laptop kantor bersama) dan selalu logout setelah selesai.
- Buat email khusus untuk pendaftaran layanan non-primer agar email utama tidak jadi “single point of failure”.
Email adalah “kunci utama” karena banyak reset kata sandi lewat email. Jadi, mengamankan email sering lebih penting daripada akun lain. Kalau kamu butuh pemahaman konteks seputar cara kerja data dan klaim, baca juga RTP Slot: arti, cara kerja, dan cara membaca klaim RTP live supaya kamu tidak mudah terpancing judul sensasional yang mendorong kamu login sembarangan.
Ketersediaan layanan dan ketentuan hukum dapat berbeda menurut wilayah. Pengguna bertanggung jawab untuk memahami dan mematuhi hukum yang berlaku di wilayah masing-masing.
4) Privasi data: apa yang sebaiknya tidak dibagikan di komunitas
Komunitas bisa seru, tapi juga tempat favorit pelaku social engineering. Mereka tidak selalu minta data langsung; kadang mereka menyusun potongan informasi dari obrolan kecil: jam aktif, provider favorit, pola perangkat, sampai petunjuk akun yang kamu pakai.
Prinsipnya: kalau informasi itu bisa dipakai untuk menebak identitas, mengakses akun, atau menjawab pertanyaan keamanan—jangan dibagikan.
- Jangan kirim tangkapan layar yang memperlihatkan email, nomor HP, nama lengkap, barcode/QR, atau notifikasi kode OTP.
- Jangan sebut platform yang kamu pakai beserta detail pemulihan akun (misal: “email recovery saya pakai nomor ini…”).
- Jangan bagikan data perangkat yang spesifik (model, versi OS, detail aplikasi autentikator) jika tidak perlu.
- Jangan unggah bukti transaksi, riwayat pembayaran, atau informasi finansial apa pun—bahkan kalau tujuannya “sekadar klarifikasi”.
- Waspadai DM yang minta “bantu cek akun” atau minta kamu mencoba tautan tertentu.
Kalau kamu ingin diskusi tetap produktif, fokus ke hal yang aman: pemahaman fitur game, arti simbol, atau cara membaca volatilitas dan ekspektasi. Misalnya, pembahasan fitur bisa kamu rujuk dari panduan game yang rapi seperti Lucky Neko: simbol, fitur, dan cara baca peluang secara realistis atau Mustang Gold: fitur dan strategi membaca volatilitas tanpa kebablasan asumsi—tanpa perlu membongkar identitas pribadi.
5) Jika terlanjur klik tautan mencurigakan: langkah pemulihan cepat
Klik tautan mencurigakan itu bisa terjadi ke siapa pun—terutama saat capek atau lagi multitasking. Yang penting bukan panik, tapi bergerak cepat dan rapi. Berikut urutan pemulihan yang umumnya paling efektif.
- Putus sesi: tutup tab, jangan isi apa pun, dan aktifkan mode pesawat sebentar jika kamu curiga ada unduhan/skrip berjalan (lalu nyalakan lagi).
- Ganti kata sandi akun yang mungkin terdampak, mulai dari email utama. Jika kamu memakai kata sandi yang sama di beberapa tempat, ganti semuanya (prioritas: email, media sosial, aplikasi chat).
- Cek “perangkat yang login” dan “sesi aktif” di pengaturan akun; logout dari semua perangkat yang tidak dikenal.
- Aktifkan/ulang set 2FA, dan simpan kode cadangan (backup codes) di tempat aman (offline lebih baik).
- Periksa inbox email untuk notifikasi perubahan (ganti sandi, ganti email pemulihan). Jika ada, batalkan/rollback secepatnya.
- Scan perangkat dengan fitur keamanan bawaan/alat tepercaya, lalu hapus ekstensi atau aplikasi yang baru dipasang dan mencurigakan.
Setelah aman, evaluasi sumbernya: apakah tautan datang dari grup, komentar, atau DM? Laporkan ke admin komunitas bila perlu agar tidak memakan korban lain. Kalau kamu melihat pola informasi yang menyesatkan (misalnya mengatasnamakan “RTP live” atau “kode rahasia”), kamu bisa rujuk standar bacaan dan koreksi di Kebijakan Editorial Sukabet365: standar data, koreksi, dan anti-misinformasi.
Kalau kamu butuh kanal untuk mengoreksi tautan di artikel atau melaporkan temuan yang mencurigakan terkait konten edukasi di situs ini, gunakan halaman Kontak Redaksi Sukabet365.
Apakah aman membaca artikel slot dan RTP tanpa membuat akun?
Umumnya lebih aman karena kamu tidak menyerahkan kredensial. Risiko biasanya muncul saat kamu diarahkan keluar lewat tautan yang tidak jelas atau diminta login ke halaman yang meniru layanan lain. Biasakan mulai dari Sukabet365 dan lanjutkan navigasi internal agar jejak bacaanmu lebih terkontrol.
Tanda paling mudah mengenali phishing itu apa?
Biasanya kombinasi dari “nada mendesak” (harus sekarang), permintaan login/OTP, dan ajakan pindah ke DM. Kalau sebuah pesan meminta data sensitif untuk hal yang tidak relevan dengan aktivitas membaca informasi, anggap itu mencurigakan.
Perlu pakai VPN atau alat khusus biar aman?
Untuk mayoritas pengguna, kebiasaan dasar lebih berdampak: update perangkat, 2FA, kata sandi unik, dan tidak sembarang instal ekstensi/aplikasi. Alat tambahan tidak akan menolong kalau kamu tetap memasukkan sandi di halaman palsu.
Kesimpulan: aman dulu, baru nyaman baca data
Keamanan akun dan privasi itu fondasi saat kamu mengakses info slot: kenali phishing dan situs tiruan, rapikan kebiasaan perangkat, gunakan kata sandi unik plus 2FA, jaga data pribadi di komunitas, dan siapkan langkah pemulihan cepat kalau terlanjur salah klik. Biar pengalaman belajar di Sukabet365 tetap fun dan rapi, lanjutkan dengan memahami konteks data melalui panduan membaca RTP slot dan jaga kontrol bermain lewat Responsible Gambling untuk usia 18+.